Wordpress
WordPressin evästesuostumus: mitkä lisäosat ja skriptit pitää estää?
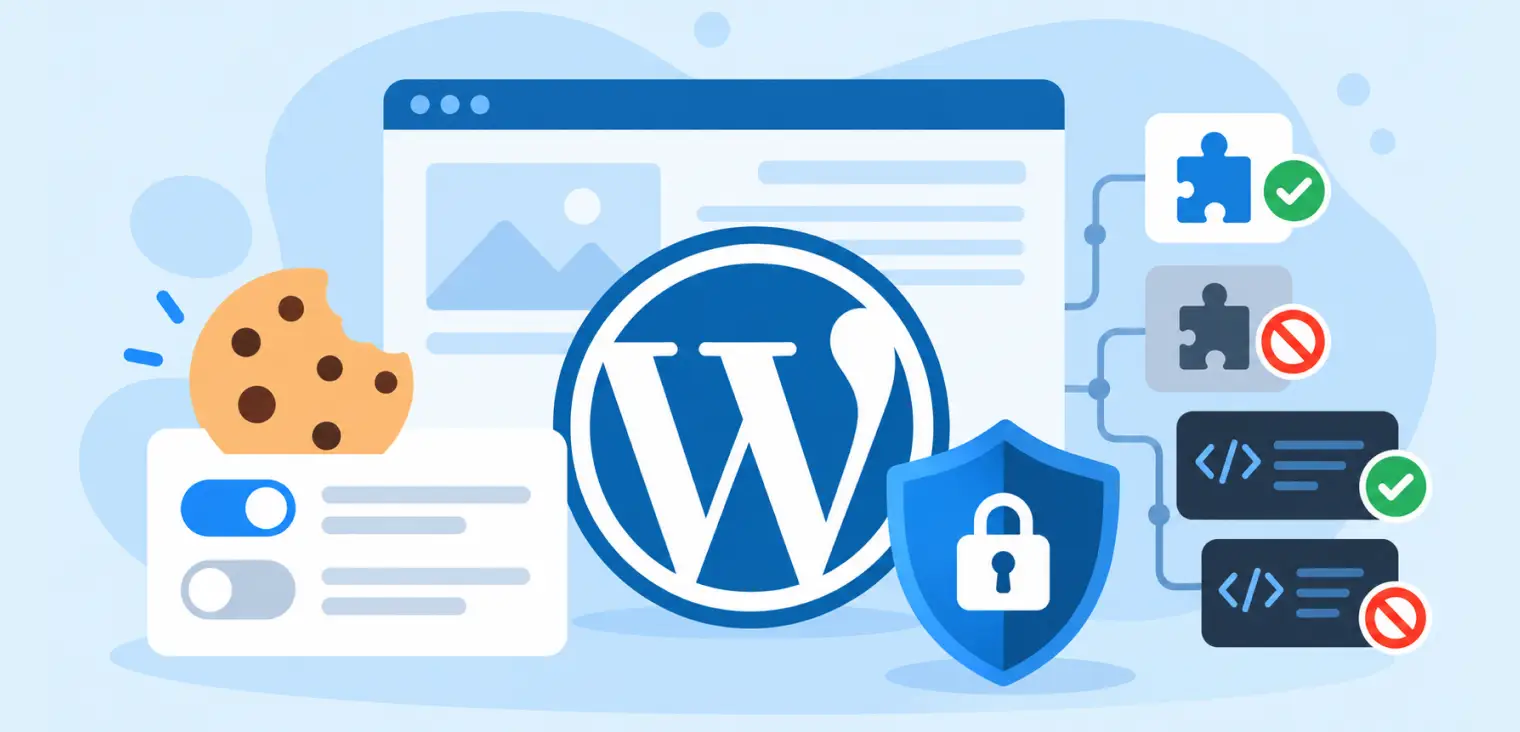
WordPress-banneri ei riitä, jos lisäosat lataavat seurantatyökaluja ennen suostumusta. Opi, mitkä analytiikka-, mainos-, chat- ja upotusskriptit pitää estää ja miten tarkastat koko kokonaisuuden.
WordPressin evästesuostumus: mitkä lisäosat ja skriptit pitää estää?
WordPressin avulla verkkosivuston rakentaminen on nopeaa. Sen avulla on myös helppo ladata vahingossa seurantaskriptejä ennen kuin kävijä on antanut suostumuksen.
Tyypillinen WordPress-sivusto voi käyttää analytiikkaa, lomakkeita, upotettuja videoita, verkkokauppalisäosia, sosiaalisen jakamisen painikkeita, live chatia, tietoturvatyökaluja, mainospikseleitä, lämpökarttoja, varaus-widgetejä ja sivurakentimia. Monet näistä voivat asettaa evästeitä, käyttää tallennustilaa, ladata kolmannen osapuolen koodia tai lähettää kävijätietoja ulkoisille palveluille.
Siksi WordPressin evästesuostumusta ei pidä käsitellä ajatuksella ”asenna banneri ja unohda se”.
WordPressin ydin ei ole koko totuus
WordPress itse voi asettaa evästeitä kirjautuneille käyttäjille, hallintapaneelin asetuksille, kommenteille ja sivuston perustoiminnoille. WordPress.orgin oma evästesivu luettelee esimerkkeinä testievästeet ja asetusevästeet, joita käytetään kirjautuneen käyttäjän toimintaan: WordPress.org Cookie Policy.
Suurin osa WordPress-sivustojen evästevaatimustenmukaisuusongelmista johtuu kuitenkin lisäosista, teemoista, upotuksista ja markkinointiskripteistä.
WordPressin tietosuojadokumentaatio selittää, että sivuston ylläpitäjät voivat luoda tietosuojaselostesivun ja että lisäosat ja teemat voivat vaikuttaa siihen, miten henkilötietoja kerätään ja käsitellään: WordPress Privacy.
Lähtökohta ei siis ole pelkkä WordPressin ydin. Se on koko verkkosivuston kokonaisuus.
Perussääntö: välttämätön vai ei-välttämätön
Ison-Britannian tietosuojaviranomainen ICO kertoo, että evästeitä ja vastaavia tekniikoita käyttävien organisaatioiden pitäisi kertoa ihmisille, mitä evästeitä käytetään, selittää, mitä ne tekevät, ja pyytää suostumus, ellei jokin poikkeus sovellu. ICO:n ohjeistuksen löydät täältä: Cookies and similar technologies.
ICO selittää myös, että tallennus- ja käyttötekniikat kattavat muutakin kuin perinteiset evästeet, kuten pikselit, tunnisteet, skriptit, lisäosat, laitteen sormenjälkitunnistuksen ja local storagen: What are storage and access technologies?.
Jos lisäosa tai skripti on ehdottoman välttämätön verkkosivustolle tai käyttäjän pyytämälle palvelulle, se ei välttämättä tarvitse suostumusta ennen latautumista. Jos sitä käytetään analytiikkaan, markkinointiin, personointiin, mainontaan, käyttäytymisseurantaan tai valinnaisiin ominaisuuksiin, se voi olla estettävä, kunnes suostumus on annettu.
Lisäosat ja skriptit, jotka yleensä pitää estää
Analytiikkalisäosat
Analytiikkalisäosat asettavat usein evästeitä tai lähettävät kävijöiden käyttäytymistä alustoille, kuten Google Analytics, Matomo, Plausible, Microsoft Clarity tai muut raportointityökalut.
Monissa tapauksissa analytiikkaseuranta ei ole ehdottoman välttämätön verkkosivuston toiminnalle. Se on hyödyllinen yritykselle, mutta kävijä voi silti käyttää sivustoa ilman sitä.
Mainospikselit
Mainospikselit ovat yksi selvimmistä esimerkeistä skripteistä, jotka pitäisi estää ennen suostumusta. Tähän kuuluvat Meta Pixel, TikTok Pixel, LinkedIn Insight Tag, Google Adsin konversiotunnisteet, Pinterest Tag, X-mainospikselit ja kumppanuusseurantaskriptit.
Näitä työkaluja käytetään yleisesti retargetingiin, konversioiden mittaamiseen, yleisöjen rakentamiseen ja mainosten optimointiin. Ne kuuluvat normaalisti markkinointiluokkaan, eivät välttämättömiin.
Lämpökartat ja istuntotallenteet
Lämpökartta- ja istuntotoistotyökalut voivat tallentaa, miten kävijät käyttävät sivua. Ne voivat tallentaa napsautuksia, vierittämistä, liikkeitä, lomakkeiden käyttöä, laitetietoja ja istuntopolkuja.
Koska nämä työkalut analysoivat käyttäjien käyttäytymistä, ne pitäisi yleensä estää, kunnes analytiikka- tai käyttäytymisseurantasuostumus on annettu evästeluokkarakenteestasi riippuen.
Upotetut videot ja sosiaalisen median widgetit
YouTube, Vimeo, TikTok-upotukset, Instagram-upotukset, Facebook-widgetit, sosiaalisen jakamisen painikkeet ja kommenttiwidgetit voivat ladata kolmannen osapuolen skriptejä tai asettaa evästeitä.
Turvallisempi ratkaisu on käyttää paikkamerkkiä, kunnes käyttäjä antaa toiminnallisen tai markkinointisuostumuksen palveluntarjoajasta ja tarkoituksesta riippuen.
Live chat ja tuki-widgetit
Live chat -lisäosat voivat olla hyödyllisiä, mutta ne voivat asettaa evästeitä, tunnistaa kävijöitä, tallentaa sivunäyttöjä tai olla yhteydessä CRM-järjestelmiin.
Jos chat ei ole ehdottoman välttämätön sivun toiminnalle, harkitse sen estämistä, kunnes toiminnallinen suostumus on annettu.
Personointi- ja A/B-testaustyökalut
A/B-testaus, suositusmoottorit, dynaamisen sisällön työkalut ja personointilisäosat käyttävät usein tunnisteita käyttäjien sijoittamiseen vaihtoehtoihin tai sivuston personointiin. Nämä työkalut eivät yleensä ole ehdottoman välttämättömiä.
CRM-, sähköposti- ja markkinoinnin automaatioskriptit
WordPress-sivustoilla on usein skriptejä HubSpotista, Mailchimpista, Klaviyosta, ActiveCampaignista, Salesforcesta tai vastaavista työkaluista.
Nämä skriptit voivat seurata sivunäyttöjä, tunnistaa yhteystietoja, laukaista lomakkeita, tukea liidipisteytystä tai rakentaa segmenttejä. Sen mukaan, mitä ne tekevät, ne voivat tarvita analytiikka-, toiminnallisen tai markkinointisuostumuksen ennen latautumista.
Lisäosat, jotka voivat olla välttämättömiä
Jotkin lisäosat voivat olla välttämättömiä tietoturvan tai verkkosivuston perustoiminnan kannalta.
Esimerkkejä voivat olla kirjautumisen tietoturva, petosten ehkäisy, kuormantasaus, ostoskorin toiminnallisuus, kassan istunnonhallinta, käyttäjän todennus, saavutettavuusasetukset ja evästeasetusten tallennus.
”Tärkeä yritykselle” ei kuitenkaan ole sama asia kuin ”ehdottoman välttämätön käyttäjälle”.
Esimerkiksi WooCommercen ostoskorieväste voi olla välttämätön, jotta ostaja voi viimeistellä ostoksensa. Tuotesivun retargeting-pikseli ei ole.
WordPress-teemoilla ja sivurakentimilla on myös merkitystä
Älä tarkista vain lisäosia.
Myös teemat ja sivurakentimet voivat lisätä skriptejä. Teema voi sisältää Google Fontsin, upotettuja karttoja, diaesityksiä, taustavideoita, analytiikkakoodinpätkiä tai sosiaalisen median skriptejä.
WordPressin lisäosien tietosuojakäsikirja kannustaa kehittäjiä pohtimaan, lisääkö lisäosa JavaScriptiä, seurantapikseleitä tai kolmansien osapuolten iframe-upotuksia, koska ne voivat kerätä kävijätietoja tai jättää evästeitä: Privacy Plugin Handbook.
Sama logiikka pätee, kun tarkastat omaa WordPress-sivustoasi.
Miten WordPress-sivusto tarkastetaan estämisen kannalta
Aloita käytännöllisellä skannauksella. Tarkista aktiiviset lisäosat, teema-asetukset, sivurakentimen widgetit, ylä- ja alatunnisteen skriptit, Google Tag Manager -säiliöt, WooCommerce-integraatiot, upotetut mediat, lomakelisäosat, chat-widgetit, CRM-skriptit, mainospikselit ja lämpökarttatyökalut.
Testaa sitten sivusto ennen evästeiden hyväksymistä. Avaa puhdas selausistunto ja tarkasta evästeet, tallennustila ja verkkopyynnöt.
Jos analytiikka-, mainonta-, lämpökartta- tai markkinointiskriptit laukeavat ennen suostumusta, ne todennäköisesti pitää estää.
Suostumustenhallintaratkaisu, kuten CookiePal, voi auttaa skannaamaan evästeet, luokittelemaan ne, estämään ei-välttämättömiä skriptejä ja antamaan kävijöiden hyväksyä, hylätä tai muuttaa valintojaan. CookiePalin suostumustenhallintasivu selittää evästeskannauksen, suostumusbannerit ja automaattisen eston.
Yleiset WordPressin evästesuostumuksen virheet
Bannerin asentaminen, joka ei estä skriptejä
Pelkkä banneri ei riitä. Jos skriptit latautuvat jo ennen kuin kävijä tekee valinnan, asetus ei toimi.
Vain etusivun tarkistaminen
WordPress-sivustot lataavat usein eri skriptejä blogeissa, laskeutumissivuilla, tuotesivuilla, kassasivuilla ja yhteydenottosivuilla.
Kovakoodattujen skriptien unohtaminen
Seurantakoodi voi olla piilossa teematiedostoissa, ylä- ja alatunnisteen lisäosissa, GTM:ssä, sivurakentimissa tai mukautetuissa malleissa.
Kaiken luokittelu välttämättömäksi
Tietoturva- ja kassatoiminnot voivat olla välttämättömiä. Analytiikka ja mainonta eivät yleensä ole.
Uudelleentestauksen laiminlyönti lisäosapäivitysten jälkeen
Lisäosien uudet versiot, teemamuutokset tai markkinointikampanjat voivat tuoda mukanaan uusia skriptejä.
CookiePalin ominaisuudet-sivu esittelee ajastetun skannauksen, automaattisen luokittelun, monikieliset bannerit, Google Consent Mode v2 -tuen ja evästeiden automaattisen eston.
Käytännön tarkistuslista
Tarkista ennen WordPress-sivuston julkaisemista:
- Onko kaikki lisäosat tarkistettu evästeiden ja skriptien osalta?
- Onko teeman ja sivurakentimen skriptit tarkistettu?
- Onko analytiikkatyökalut estetty ennen suostumusta?
- Onko mainospikselit estetty ennen suostumusta?
- Onko lämpökartta- ja istuntotallennustyökalut estetty?
- Onko upotukset ja sosiaalisen median widgetit hallinnassa?
- Onko lomake-, chat- ja CRM-skriptit luokiteltu oikein?
- Estääkö ”hylkää kaikki” todella ei-välttämättömät skriptit?
- Sallitaanko ”hyväksy kaikki” -valinnalla oikeat skriptit?
- Voivatko käyttäjät muuttaa suostumustaan myöhemmin?
- Onko WooCommercen kassaevästeet käsitelty oikein?
- Onko evästekäytäntö päivitetty?
- Seuraako lisäosapäivityksiä uusi skannaus?
Pienemmille yrityksille, jotka vertailevat CMP-vaihtoehtoja, CookiePalin hinnoittelusivu auttaa sovittamaan suostumusominaisuudet verkkosivuston kokoon ja liikenteeseen.
Yhteenveto
WordPressin evästesuostumus ei ole vain bannerilisäosan valitsemista. Kyse on siitä, että hallitset, mitä verkkosivustolla todella latautuu.
Analytiikkalisäosat, mainospikselit, lämpökartat, upotettu media, chat-työkalut, CRM-skriptit ja personointityökalut pitää usein estää, kunnes oikea suostumus on annettu. Tietoturva, kassa, todennus ja evästeasetusten tallennus voivat olla välttämättömiä, mutta jokainen skripti pitäisi arvioida tarkoituksen mukaan.
Turvallisin lähestymistapa on tarkastaa koko WordPress-kokonaisuus: ydin, lisäosat, teema, sivurakennin, tunnisteidenhallinta, upotukset ja mukautettu koodi. Estä sitten ei-välttämättömät skriptit ennen suostumusta ja jatka testaamista päivitysten jälkeen.
Hyvä WordPressin suostumusasetus ei vain pyydä lupaa. Se varmistaa, että verkkosivusto kunnioittaa vastausta.
Oliko tästä apua?Kiitos palautteesta.