Consent
Selaimen sormenjälkitunnistus selitettynä: miksi sillä on yhä merkitystä yksityisyydelle
Sormenjälkitunnistus voi tunnistaa selaimen ilman evästettä, joten bannerisi ei välttämättä kata sitä. Opi, miten se toimii, milloin suostumus vaaditaan ja miten skriptit tarkastetaan.
Selaimen sormenjälkitunnistus selitettynä: miksi sillä on yhä merkitystä yksityisyydelle
Useimmat verkkosivustojen omistajat tietävät, mitä evästeet ovat. Harvempi tietää, että selaimen voi joskus tunnistaa tallentamatta evästettä lainkaan.
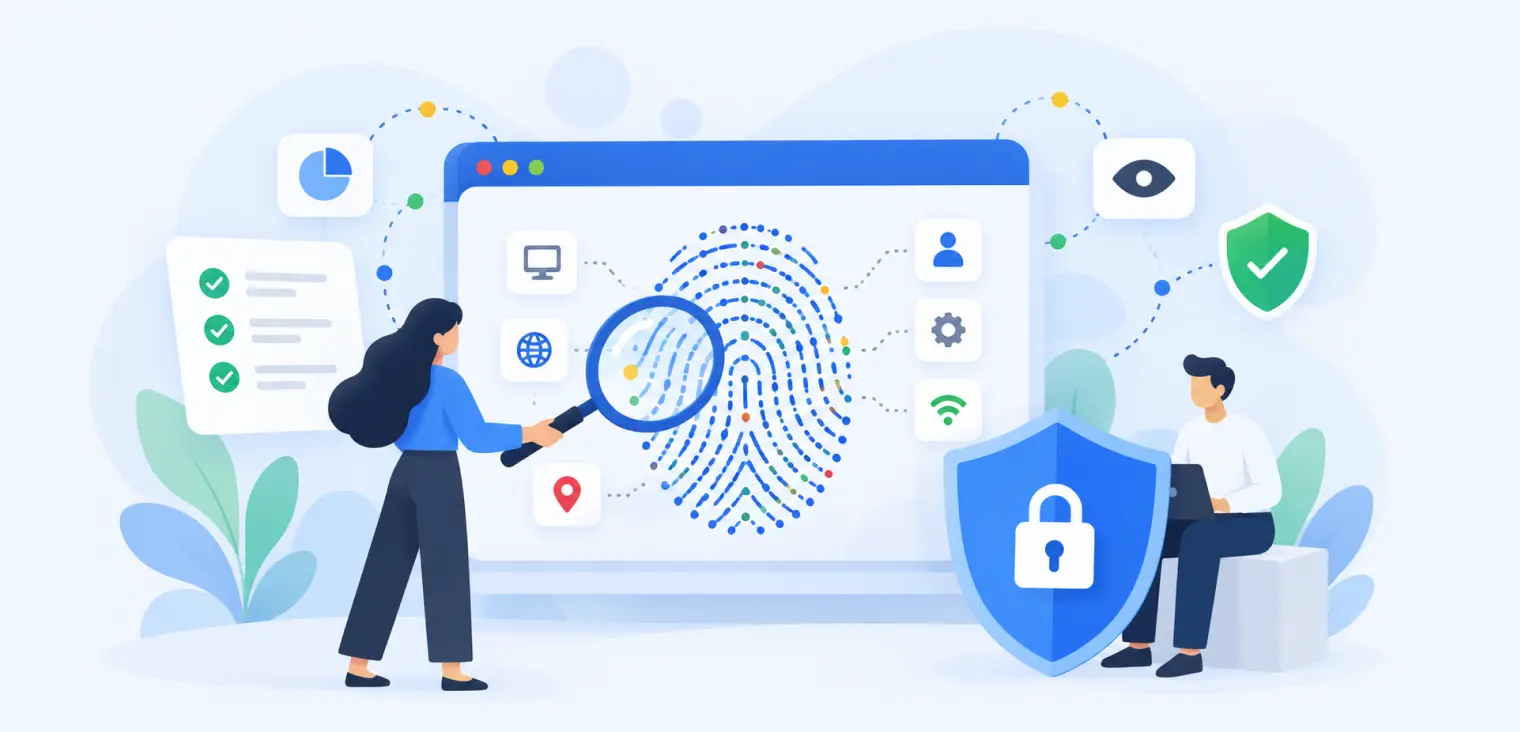
Tämä on selaimen sormenjälkitunnistuksen (fingerprinting) perusajatus. Yhteen selaimeen tallennettuun tunnisteeseen luottamisen sijaan verkkosivusto tai kolmannen osapuolen skripti voi kerätä tietoja kävijän selaimen ja laitteen ominaisuuksista, yhdistää ne ja käyttää tulosta erottamaan kyseisen selaimen muista.
Sormenjälkitunnistuksella on oikeutettuja käyttötarkoituksia, kuten petosten havaitseminen ja tilien turvallisuus. Sitä voidaan kuitenkin käyttää myös seurantaan ja profilointiin tavoilla, joita kävijän on vaikea huomata tai hallita. Verkkosivuston omistajalle tämä nostaa tärkeän kysymyksen: jos sivustollasi on evästebanneri, hallitsetko myös seurantaa, joka ei käytä evästeitä?
Tämä opas kertoo, miten selaimen sormenjälkitunnistus toimii, miksi sillä on merkitystä yksityisyydelle ja mitä yritysten kannattaa tarkistaa ennen kuin ne lisäävät analytiikka-, mainonta-, tietoturva- tai muita kolmannen osapuolen skriptejä.
Mitä selaimen sormenjälkitunnistus on?
Selaimen sormenjälkitunnistus on tapa erottaa selain muista yhdistämällä tietoja sen asetuksista ja toiminnasta.
Yksittäinen tieto, kuten kävijän ensisijainen kieli, tuskin tunnistaa häntä. Kun kieli yhdistetään näytön kokoon, aikavyöhykkeeseen, selainversioon, grafiikkaominaisuuksiin, fontteihin ja muihin signaaleihin, tuloksena voi olla huomattavasti yksilöllisempi kuvio.
Kuvitellaan kaksi ihmistä, jotka saapuvat samalle verkkosivustolle. Molemmat käyttävät samaa selainta. Toisella on kuitenkin eri käyttöjärjestelmä, näytön tarkkuus, kieliasetus ja fonttivalikoima. Sormenjälkitunnistusskripti voi käyttää näitä eroja selainten erottamiseen, vaikka kumpikaan ei olisi hyväksynyt mainosevästettä.
Sormenjälki ei välttämättä ole henkilön oikea identiteetti, eikä se ole aina yksilöllinen tai pysyvä. Selaimet päivittyvät, asetukset muuttuvat, laitteet voivat näyttää samanlaisilta ja yksityisyyden suojaominaisuudet voivat häiritä sormenjälkitunnistusta. Siitä huolimatta sormenjälkitunnistus voi joskus auttaa tunnistamaan palaavan selaimen tai yhdistämään toimintaa eri käyntien välillä.
Mozilla Developer Networkin selitys sormenjälkitunnistuksesta kuvaa käytännön selaimen ja järjestelmän erottavien ominaisuuksien yhdistämisenä selaimen tunnistamiseksi.
Miten selaimen sormenjälkitunnistus toimii?
Jotkin sormenjälkitunnistustekniikat hyödyntävät tietoja, jotka ovat saatavilla tavallisista selainpyynnöistä. Toiset suorittavat JavaScriptiä kerätäkseen lisää tietoa. Signaaleja voivat olla muun muassa:
- Selaimen ja käyttöjärjestelmän tiedot.
- Näytön mitat, pikselisuhde ja näyttöasetukset.
- Ensisijainen kieli ja aikavyöhyke.
- Saatavilla olevat fontit ja median toiminnot.
- Grafiikan tai äänenkäsittelyn ominaisuudet.
- Selaimen asetukset ja tuetut ominaisuudet.
- Verkkotiedot, mahdollisesti myös IP-osoitteet.
Skripti voi yhdistää useita signaaleja tunnisteeksi tai pistemääräksi, joka arvioi, tulivatko kaksi käyntiä samasta selaimesta. Prosessi voi tapahtua taustalla samalla, kun kävijä lukee sivua.
Kaksi käsitettä on hyvä tuntea. Passiivinen sormenjälkitunnistus käyttää tietoja, jotka paljastuvat tavallisessa tiedonsiirrossa, kuten pyyntöotsikoissa. Aktiivinen sormenjälkitunnistus tekee lisätarkistuksia, usein selaimen rajapintojen kautta, tiettyjen ominaisuuksien havaitsemiseksi.
Mitä ovat canvas- ja WebGL-sormenjälkitunnistus?
Canvas-sormenjälkitunnistuksessa selainta pyydetään piirtämään jotakin, kuten tekstiä tai muotoa, ja tarkastellaan piirretyn tuloksen eroja. Tulokseen voivat vaikuttaa grafiikkalaitteisto, fontit, käyttöjärjestelmät ja ohjelmistot.
WebGL-sormenjälkitunnistus tarkastelee selaimen grafiikkaominaisuuksia tai renderöintiä. Äänipohjaiset tekniikat voivat vastaavasti etsiä eroja siinä, miten laitteet käsittelevät ääntä.
Nämä menetelmät eivät takaa, että kävijä tunnistetaan yksilöllisesti. Yksityisyyden kannalta huolta herättää se, että pienistä teknisistä eroista voi tulla hyödyllisiä seurantasignaaleja, kun ne yhdistetään muihin.
Selaimen sormenjälkitunnistus vs. evästeet: mikä ero on?
Evästeet ja selaimen sormenjälkitunnistus voivat palvella päällekkäisiä tarkoituksia, mutta ne toimivat eri tavalla.
| | Evästeet | Selaimen sormenjälkitunnistus | |---|---|---| | Miten tunnistaminen toimii | Verkkosivusto tallentaa tai lukee selaimeen liittyvää tietoa | Skripti tai palvelu yhdistää selaimen ja laitteen ominaisuuksia | | Vaatiiko eväste? | Kyllä, evästeisiin perustuvassa seurannassa | Ei | | Voiko kävijä poistaa tunnisteen? | Evästeet voi yleensä tyhjentää | Poistettavaa yksittäistä tallennettua tunnistetta ei välttämättä ole | | Voiko se muuttua ajan myötä? | Kyllä, jos evästeet vanhenevat tai tyhjennetään | Kyllä, kun asetukset, ohjelmistot tai laitteet muuttuvat | | Tyypilliset käyttötarkoitukset | Kirjautumiset, asetukset, analytiikka, mainonta | Tietoturva, petosten estäminen, tunnistaminen, profilointi |
Suurin ero on käyttäjän hallinta. Ihmiset tuntevat evästeiden tyhjentämisen tai markkinointievästeiden hylkäämisen. Sormenjälkitunnistus voi olla vaikeampi havaita, koska se ei välttämättä luo näkyvää merkintää selaimen tallennustilaan.
Se ei tee sormenjäljistä pysyviä tai erehtymättömiä. Se tarkoittaa, etteivät perinteiset evästeiden hallintakeinot välttämättä kata seurannan koko kuvaa.
Miksi selaimen sormenjälkitunnistus huolestuttaa yksityisyyden kannalta
Sormenjälkitunnistus muuttuu erityisen arkaluonteiseksi, kun sitä käytetään jonkun toiminnan seuraamiseen sen sijaan, että sillä tarjottaisiin selkeästi selitettyä palvelua.
Kolmannen osapuolen palvelu voisi mahdollisesti tunnistaa selaimen usealla sivustolla, jotka käyttävät sen teknologiaa. Verkkosivusto voisi yhdistää sormenjäljen tiliin, ostokseen, lomakkeen lähetykseen tai muuhun tunnisteeseen. Ajan myötä nämä yhteydet voivat paljastaa selailuun liittyviä kiinnostuksen kohteita tai kaavoja.
Huolena ei ole vain se, mitä verkkosivusto tietää yhden käynnin aikana. Kyse on siitä, voidaanko havaintoja yhdistää istuntojen, käyttötarkoitusten tai palveluiden välillä ilman todellista läpinäkyvyyttä tai valinnanvapautta.
Sormenjälkitunnistus voi myös luoda väärän anonymiteetin tunteen. Kävijä voi poistaa evästeet tai käyttää yksityistä selausta ja olettaa, ettei häntä voi tunnistaa. Nämä toimet voivat vähentää joitakin seurannan muotoja, mutta ne eivät välttämättä estä jokaista sormenjälkitunnistustekniikkaa.
Markkinoijille tärkeä periaate on yksinkertainen: teknologia ei muutu yksityisyysystävälliseksi pelkästään siksi, ettei se käytä evästeitä.
Onko selaimen sormenjälkitunnistus laitonta GDPR:n nojalla?
Ei automaattisesti. Oikeudellinen arviointi riippuu tekniikasta, sen tarkoituksesta, mihin tietoihin päästään käsiksi ja miten tietoja käytetään.
EU:ssa ePrivacy-säännöt voivat tulla sovellettaviksi, kun teknologia tallentaa tietoa jonkun laitteelle tai lukee tietoa siltä. Euroopan tietosuojaneuvosto on selventänyt näiden sääntöjen teknistä soveltamisalaa ePrivacy-direktiivin 5 artiklan 3 kohtaa koskevissa ohjeissaan.
Yhdistyneessä kuningaskunnassa Information Commissioner's Office (ICO) sisällyttää laitteen sormenjälkitunnistuksen nimenomaisesti tallennus- ja pääsytekniikoita koskevaan ohjeistukseensa. ICO:n mukaan asiaankuuluvia PECR-sääntöjä sovelletaan, kun sormenjälkitunnistukseen liittyy tietojen tallentamista laitteelle tai laitteelle tallennettujen tietojen lukemista.
Jos tuloksena syntyvä tieto on henkilötietoa, voidaan soveltaa myös GDPR:n tai UK GDPR:n velvoitteita. Sormenjäljen ei tarvitse sisältää henkilön nimeä, jotta se herättäisi henkilötietoihin liittyviä kysymyksiä, jos se voi erottaa tunnistettavissa olevan henkilön tai se voidaan yhdistää häneen.
Jos sormenjälkitunnistus ei kuulu poikkeuksen piiriin, suostumus voi olla tarpeen ennen kuin kyseinen pääsy tapahtuu. Jotkin välttämättömät tai muut edellytykset täyttävät käyttötarkoitukset voivat kuulua poikkeuksen piiriin, mutta se vaatii todellisen, tarkoitukseen perustuvan arvioinnin. Mainontaan ja tietoturvaan liittyvää sormenjälkitunnistusta ei pidä yksinkertaisesti rinnastaa toisiinsa.
Entä petosten estäminen ja verkkosivuston tietoturva?
Kaikella sormenjälkitunnistuksen käytöllä ei pyritä seuraamaan käyttäjiä ympäri internetiä.
Pankki, verkkokauppa tai tilialusta voi analysoida laitteen ominaisuuksia tunnistaakseen epäilyttäviä kirjautumisia, automatisoitua väärinkäyttöä tai epätavallista maksutoimintaa. Tässä yhteydessä sormenjälkitunnistus voi auttaa suojaamaan asiakkaita ja palvelua.
Tietoturvakäyttö ei kuitenkaan automaattisesti poista kaikkia yksityisyyteen liittyviä velvoitteita. Yrityksen on silti ymmärrettävä, mihin laitteen tietoihin päästään käsiksi, soveltuuko poikkeus, miten tietoja käsitellään, kuka ne saa ja kuinka kauan ne säilytetään.
Tärkeä käytännön kysymys on, käyttääkö tietoturvapalveluntarjoaja tietoja uudelleen aivan muihin tarkoituksiin. Tilin suojaamiseen otetusta teknologiasta ei pidä hiljaa tulla mainosprofiloinnin työkalua.
Oikea lähestymistapa on dokumentoida käyttötapaus sen sijaan, että oletettaisiin jokaisen sormenjälkitunnistusskriptin olevan joko kielletty tai harmiton.
Voiko evästebanneri estää sormenjälkitunnistuksen?
Oikein määritetty suostumustenhallintajärjestelmä voi auttaa hallitsemaan kolmannen osapuolen skriptejä, jotka käyttävät sormenjälkitunnistusta. Evästebanneri ei kuitenkaan yksinään automaattisesti havaitse tai estä jokaista sormenjälkitunnistustekniikkaa.
Banneri on prosessin käyttäjälle näkyvä osa. Sen takana verkkosivuston omistajan on selvitettävä, mitkä skriptit ovat käynnissä, mihin laitteen tietoihin ne pääsevät käsiksi, mitä kukin työkalu tekee ja milloin sen saa ladata.
CookiePalin suostumustenhallintaratkaisu tarjoaa suostumusbannerit, evästeskannauksen, luokittelun, evästeiden automaattisen eston ja suostumuslokit. Ne ovat hyödyllinen perusta muun kuin välttämättömän seurantaskriptien hallintaan. Sormenjälkitunnistus vaatii kuitenkin laajemman teknisen tarkastelun: perinteinen evästeskannaus ei voi todistaa, että kaikki selaimen sormenjälkitunnistukseen liittyvä toiminta on löydetty tai estetty.
Jos markkinointi-, analytiikka- tai tietoturvatoimittajasi käyttää sormenjälkitunnistusta, tarkista kyseisen toimittajan dokumentaatio ja testaa toteutus sen sijaan, että luottaisit pelkästään bannerin ulkoasuun.
Miten verkkosivuston omistaja voi tarkistaa sormenjälkitunnistuksen?
Aloita luettelosta verkkosivustollasi toimivista skripteistä ja palveluista. Ota mukaan pääsivut, kampanjoiden laskeutumissivut, kassa, tilialueet ja upotetut työkalut.
CookiePalin verkkosivuston vaatimustenmukaisuusskannaus on hyvä ensimmäinen askel evästeiden ja seurantatekniikoiden tunnistamiseen. Laajenna sitten tarkastelu evästeiden ulkopuolelle:
- Listaa toimittajasi. Ota mukaan analytiikka-, mainonta-, petostentorjunta-, chatbot-, istuntotallennus- ja personointityökalut.
- Lue niiden dokumentaatio. Etsi hakusanoja, kuten selaimen sormenjälkitunnistus, laitteen tunnistus, canvas, WebGL ja device intelligence.
- Tarkista skriptin toiminta. Käytä selaimen kehittäjätyökaluja ja tarvittaessa asiantuntijatestausta verkkopyyntöjen ja selaimen rajapintojen käytön tarkastamiseen.
- Testaa ennen suostumusta. Selvitä, mitkä skriptit latautuvat ennen kuin kävijät valitsevat, hyväksyvätkö valinnaisen seurannan.
- Testaa hylkäys ja peruutus. Varmista, että poikkeuksen ulkopuolinen seuranta reagoi oikein, kun suostumus evätään tai peruutetaan myöhemmin.
- Dokumentoi jokainen käyttötarkoitus. Kirjaa, tukeeko teknologia tietoturvaa, analytiikkaa, mainontaa vai jotakin muuta toimintoa, sekä sovellettava suostumus- tai poikkeuspäätös.
Tekninen testaus voi olla monimutkaista, ja osaa sormenjälkitunnistuksesta on vaikea erottaa tavallisesta selaimen toiminnasta. Pyydä kehittäjältä tai toimittajalta todisteita, kun toiminta on epäselvää.
Tee tietosuojatiedoistasi tarkempia
Evästekäytäntö, joka luettelee vain evästeiden nimet, voi jättää huomiotta muita sivustolla käytettyjä teknologioita. Kävijöille on kerrottava olennaisista seurantakäytännöistä heidän ymmärtämällään kielellä.
Esimerkiksi sen sijaan, että kerrottaisiin vain ”käytämme evästeitä palvelujemme parantamiseen”, petosten estämiseen laitteen signaaleja käyttävä yritys voisi selittää tarkistavansa tiettyjä selaimen ja laitteen ominaisuuksia epäilyttävän toiminnan havaitsemiseksi.
Jos toimittaja käyttää näitä ominaisuuksia mainontaan tai käyttäjien profilointiin, selityksen pitäisi heijastaa tätä erilaista tarkoitusta. Vältä epämääräisiä ilmauksia, kuten ”anonyymi teknologia”, kun selaimen toiminta voidaan silti yhdistää tai tunnistaa.
CookiePalin evästekäytännön generaattori ja tietosuojaselosteen generaattori auttavat jäsentämään verkkosivuston tietosuojatiedot. Tarkista lopullinen sanamuoto oikeita teknologioitasi vasten, evästeettömän seurannan mukaan lukien, ja anna se tarvittaessa tarkistettavaksi.
Miksi sormenjälkitunnistuksella on merkitystä kolmannen osapuolen evästeiden jälkeenkin
Selainten yksityisyydensuoja kehittyy jatkuvasti. Jotkin selaimet rajoittavat sivustojen välistä seurantaa, vähentävät paljastettavan tunnistetiedon määrää tai ottavat käyttöön sormenjälkitunnistuksen vastaisia toimia. W3C:n sormenjälkitunnistusohjeistus selittää, miksi näennäisen harmittomat selaimen ominaisuudet voivat luoda yksityisyysriskejä, kun ne yhdistetään.
Nämä suojaukset ovat arvokkaita, mutta ne eivät ratkaise verkkosivustojen seurannan ongelmaa. Yritykset voivat edelleen käyttää skriptejä, laitteen signaaleja, ensimmäisen osapuolen tunnisteita ja palvelinpuolen järjestelmiä tavoilla, jotka vaativat tietosuojatarkastelua.
Verkkosivuston omistajalle opetus ei ole luopua analytiikasta tai hyödyllisistä tietoturvatyökaluista. Opetus on tarkastella, mitä kukin työkalu todella tekee, sen sijaan että yksityisyyttä arvioitaisiin sen mukaan, näkyykö selaimessa tuttu evästeen nimi.
Rakenna suostumusprosessi, joka katsoo evästeitä pidemmälle
Vahvin tietosuojakäytäntö alkaa näkyvyydestä. Tiedä, mitkä teknologiat verkkosivustollasi toimivat, miksi ne toimivat, mitkä palveluntarjoajat saavat tietoja ja onko käyttäjillä todellinen valinnanvapaus.
Aloita evästeiden ja seurantatekniikoiden tarkastelu CookiePalin vaatimustenmukaisuusskannauksella ja selvitä sitten kaikki toimittajat, jotka käyttävät laitteen tunnistusta tai sormenjälkitunnistusta. Yhdistä tulokset suostumusasetuksiisi, tietosuojatietoihin ja jatkuvaan skriptien tarkastusprosessiin.
Selaimen sormenjälkitunnistuksella on yhä merkitystä, koska yksityisyys koskee sitä, mitä verkkosivustot voivat oppia ihmisistä ja yhdistää heihin, ei pelkästään sitä, mitä ne tallentavat evästeeseen. Hyvin suunniteltu evästebanneri on hyödyllinen. Sen takana olevan seurannan ymmärtäminen tekee tietosuojaprosessista uskottavan.
Tämä artikkeli sisältää yleistä tietoa, ei oikeudellista neuvontaa. Vaatimukset riippuvat teknologiasta, käyttötarkoituksesta, käyttäjien sijainnista ja sovellettavasta lainsäädännöstä.
Oliko tästä apua?Kiitos palautteesta.