Consent
Meta Conversions API ja suostumus: mitä markkinoijien pitää saada oikein
Palvelinpuolen seuranta on edelleen seurantaa. Opi yhdenmukaistamaan Meta Pixel ja Conversions API samalla suostumuslogiikalla, minimoimaan tiedot ja hallitsemaan CAPI-tapahtumia.
Meta Conversions API ja suostumus: mitä markkinoijien pitää saada oikein
Meta Conversions API esitetään usein vastauksena heikentyneeseen selainseurantaan. Sen avulla mainostajat voivat lähettää konversiotapahtumia palvelimeltaan Metalle sen sijaan, että luottaisivat pelkästään selainpohjaiseen Meta Pixeliin, mikä voi parantaa tietojen laatua ja vähentää aukkoja, joita aiheuttavat selainrajoitukset, mainosten estäjät, verkko-ongelmat ja pikselien toimintahäiriöt.
Meta Conversions API ei kuitenkaan ole keino kiertää suostumusta. Jos verkkosivustosi lähettää Metalle osto- tai liditapahtumia, hashattuja sähköpostiosoitteita, puhelinnumeroita, IP-osoitteeseen liittyviä tietoja, selaintunnisteita tai muita asiakastietoja, sinun on silti mietittävä suostumusta, läpinäkyvyyttä, oikeusperustetta ja tietojen minimointia. Markkinoijille keskeinen asia on yksinkertainen: palvelinpuolen seuranta on edelleen seurantaa.
Mikä Meta Conversions API on?
Meta Conversions API, josta käytetään usein lyhennettä CAPI, antaa yrityksille mahdollisuuden lähettää tapahtumia omalta palvelimeltaan Metalle. Tapahtumia voivat olla sivunäytöt, liidit, rekisteröitymiset, ostot, ostoskoriin lisäämiset, kassa, haut, tilaukset, yhteydenottolomakkeiden lähetykset ja mukautetut konversiot. Metan dokumentaatio löytyy sivulta Meta Conversions API.
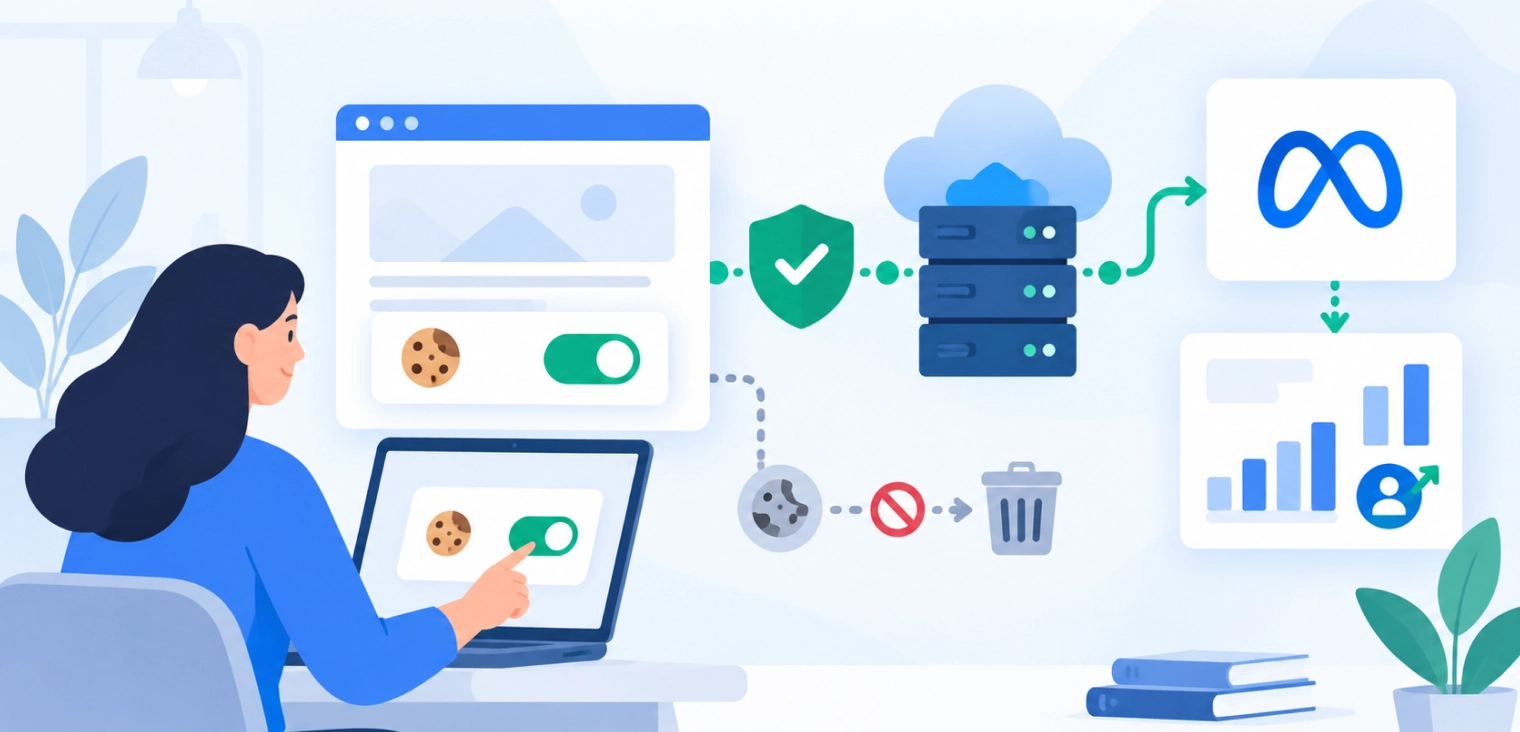
Sen sijaan, että selain lähettäisi kaiken suoraan Meta Pixelin kautta, palvelimesi lähettää valitut tapahtumat Metalle. Monet yritykset käyttävät Pixeliä ja CAPI:a yhdessä deduplikoinnilla, jotta Meta tietää, milloin sama tapahtuma on tallennettu kahdesti. Se auttaa mainonnan mittauksessa ja optimoinnissa, mutta se myös tarkoittaa, että taustajärjestelmästäsi tulee osa markkinointidatan virtaa.
Miksi suostumus on edelleen tärkeä
Jotkin markkinoijat olettavat, että koska CAPI toimii palvelinpuolella, evästesuostumus on vähemmän tärkeä. Se on virhe. ICO selittää, että evästeet ja vastaavat tekniikat voivat vaatia suostumuksen, kun tietoja tallennetaan käyttäjän laitteelle tai luetaan sieltä, ellei jokin poikkeus sovellu. Katso Cookies and similar technologies. ICO:n tallennus- ja käyttötekniikoita koskeva ohjeistus tekee myös selväksi, että nämä säännöt ulottuvat perinteisiä evästeitä pidemmälle ja kattavat pikselit, tunnisteet, skriptit, lisäosat ja vastaavat tekniikat.
CAPI sisältää yleensä sekä selain- että palvelinpuolen toimintaa. Verkkosivustosi voi edelleen käyttää Meta Pixeliä, _fbp-evästettä, _fbc-evästettä, klikkaustunnisteita, selaintietoja tai muita tunnisteita tapahtumien yhdistämiseen. Jos näitä tekniikoita ei ole ehdottoman välttämätöntä käyttää, suostumus voi olla tarpeen ennen niiden käyttöä.
Pixelin ja CAPI:n suostumuksen pitäisi vastata toisiaan
Yleinen virhe on estää Meta Pixel ennen markkinointisuostumusta mutta silti lähettää palvelinpuolen CAPI-tapahtumia Metalle. Käyttäjä hylkäsi markkinointiseurannan selaimessa, ja taustajärjestelmä jatkoi siitä huolimatta.
Useimmissa markkinointikäyttötapauksissa Meta Pixelin ja CAPI:n pitäisi noudattaa samaa suostumuslogiikkaa. Jos markkinointisuostumusta ei ole annettu, älä laukaise Meta Pixeliä markkinointitapahtumille, lähetä vastaavia CAPI-tapahtumia, lähetä hashattuja tunnisteita mainosten yhdistämiseen tai lisää käyttäjää retargeting-yleisöihin. Jos markkinointisuostumus on annettu, laukaise hyväksytyt markkinointitunnisteet, lähetä hyväksytyt palvelinpuolen tapahtumat, deduplikoi Pixel- ja CAPI-tapahtumat tarvittaessa, pidä tapahtumatiedot rajattuina ja varmista, että käytäntösi selittävät asetukset.
Suostumustenhallintaratkaisu, kuten CookiePal, voi auttaa hallitsemaan evästeluokkia, estämään ei-välttämättömiä skriptejä ennen suostumusta ja tukemaan selkeämpiä valintoja.
Mitä tietoja CAPI voi lähettää?
CAPI voi lähettää tapahtumatietoja ja asiakastietoja, joita käytetään yhdistämiseen ja mainonnan mittaukseen. Asetuksista riippuen niitä voivat olla tapahtuman nimi, tapahtuman aika, lähde-URL, tapahtumatunnus, oston arvo, valuutta, tuotetunnukset, hashattu sähköpostiosoite, hashattu puhelinnumero, IP-osoite, user agent, selaintunnisteet, Facebookin klikkaustunnus, Facebookin selaintunnus ja mukautetut parametrit. Meta dokumentoi nämä sivulla Conversions API parameters.
Hashaus auttaa suojaamaan raaka-arvoja siirron aikana, mutta se ei automaattisesti tee tiedoista anonyymejä. Hashattuja tunnisteita voidaan edelleen käyttää yhdistämiseen, joten hashaus ei ole syy sivuuttaa suostumusta.
Mitä bannerisi pitäisi sanoa?
Evästebannerisi ei tarvitse luetella jokaista teknistä parametria, mutta sen pitäisi selittää selkeästi markkinointi- ja mainosseuranta. Epämääräinen ilmaus, kuten ”Käytämme evästeitä käyttökokemuksesi parantamiseen”, ei selitä mainosseurantaa. Selkeämpi selitys on: ”Käytämme markkinointievästeitä ja seurantatekniikoita mainosten mittaamiseen, konversioiden ymmärtämiseen ja relevantin mainonnan näyttämiseen. Nämä työkalut voivat jakaa tietoja mainoskumppaneiden kanssa, ja niitä käytetään vain suostumuksellasi.”
Yksityiskohtaisessa evästekäytännössäsi tai tietosuojaselosteessasi pitäisi selittää, että Meta Pixeliä tai Meta Conversions API:a käytetään, minkä tyyppisiä tapahtumia voidaan jakaa, miksi tietoja jaetaan Metalle, käytetäänkö tunnisteita yhdistämiseen, onko retargeting käytössä ja miten käyttäjät voivat hylätä tai peruuttaa suostumuksen. CookiePalin suostumustenhallintasivu selittää suostumusbannerit, evästeskannauksen ja evästeiden automaattisen eston, jotka ovat hyödyllisiä mainostunnisteiden ja pikselien hallinnassa.
Suostumusluokkien pitäisi olla selkeät
Useimmilla verkkosivustoilla Meta Pixel ja Meta CAPI kuuluvat markkinointiluokkaan, eivät ehdottoman välttämättömiin. Käyttäjä voi selata verkkosivustoa, lähettää lomakkeen tai ostaa tuotteen ilman, että häntä seurataan mainonnan mittausta tai retargetingia varten, joten Metan markkinointiseurannan pitäisi normaalisti odottaa markkinointisuostumusta.
Jotkin tapahtumat voivat tuntua operatiivisilta, kuten osto tai liidin lähetys. Tapahtuman lähettäminen Metalle mainosten optimointia varten on kuitenkin eri asia kuin tilauksen käsittely tai liidiin vastaaminen. Verkkokauppajärjestelmä voi tarvita tilaustiedot oston viimeistelyyn; Meta ei yleensä tarvitse samaa tapahtumaa, ellei sitä käytetä markkinoinnin mittaukseen tai optimointiin.
Tietojen minimoinnilla on merkitystä
CAPI voi houkutella tiimejä lähettämään liikaa, koska palvelin pääsee käsiksi paljon laajempaan tietomäärään kuin selain. Ennen tietojen lähettämistä Metalle kysy, onko tapahtuma tarpeen, onko jokainen kenttä sidottu selkeään markkinointitarkoitukseen, onko käyttäjä antanut oikean suostumuksen, voiko tarpeettomia tunnisteita poistaa ja onko arkaluonteiset tai vapaamuotoiset tiedot jätetty pois.
Älä lähetä lomakeviestejä, tukipyyntöjä, maksutietoja, sisäisiä muistiinpanoja tai tarpeettomia henkilötietoja mainosjärjestelmiin. Siisti CAPI-asetus lähettää vain tapahtumat ja parametrit, joita hyväksytty mainontatarkoitus vaatii.
Deduplikointi ei ole suostumuksen hallintakeino
Kun Meta Pixeliä ja CAPI:a käytetään yhdessä, yritykset käyttävät usein tapahtumatunnuksia tapahtumien deduplikointiin, jotta sama konversio ei lasketa kahdesti. Deduplikointi on hyödyllinen, mutta se ei ole tietosuojan hallintakeino: se ei päätä, onko seuranta sallittua, korvaa CMP:tä tai todista, että suostumus on kerätty. Suostumus pitäisi käsitellä ennen kuin Pixel laukeaa ja ennen kuin palvelin lähettää tapahtuman.
Palvelinpuolen seuranta tarvitsee hallintamallin
Koska CAPI toimii taustajärjestelmien kautta, markkinointi- ja lakitiimien voi olla vaikeampi nähdä, mitä tapahtuu. Hyvän hallintaprosessin pitäisi kirjata CAPI-tapahtumien luettelo, kunkin tapahtuman tarkoitus, suostumusluokka, Metalle lähetettävät tietokentät, tapahtuman laukaisin, vastuuhenkilö, testausnäyttö ja uusien tapahtumien tarkastusprosessi.
CookiePalin ominaisuudet-sivu kattaa evästeiden automaattisen eston, ajastetun skannauksen, automaattisen luokittelun, suostumuslokit ja Google Consent Mode v2 -tuen, ja CookiePalin hinnoittelusivu voi auttaa pienempiä tiimejä vertailemaan suostumustenhallinnan vaihtoehtoja.
CAPI-asetusten käytännön tarkistuslista
- Onko Meta Pixel asennettu, ja onko myös CAPI asennettu?
- Onko Pixel- ja CAPI-tapahtumat deduplikoitu?
- Mitkä tapahtumat lähetetään Metalle, ja mitkä henkilötunnisteet kulkevat niiden mukana?
- Vaaditaanko näille tapahtumille markkinointisuostumus?
- Estääkö CMP Pixelin ennen suostumusta?
- Lopettaako taustajärjestelmä CAPI-tapahtumat, kun suostumus puuttuu?
- Estääkö ”hylkää kaikki” markkinointiseurannan päästä päähän?
- Onko retargeting ja yleisöt käytössä?
- Onko evästekäytäntö ja tietosuojaseloste päivitetty?
- Onko laskeutumissivut ja aliverkkotunnukset testattu?
- Onko tulevilla CAPI-muutoksilla nimetty vastuuhenkilö?
Vältettävät yleiset virheet
- CAPI:n käsitteleminen suostumuksettomana. Palvelinpuoli ei tarkoita suostumuksetonta. Jos tarkoitus on mainonnan mittaus, retargeting tai mainosten optimointi, suostumus on silti tarkistettava.
- Pixelin estäminen mutta ei CAPI:a. Jos selain kunnioittaa suostumusta mutta taustajärjestelmä sivuuttaa sen, asetus on puutteellinen.
- Liian monen tunnisteen lähettäminen. Enemmän yhdistämistietoja voi parantaa mainosraportointia, mutta se lisää myös tietosuojariskiä.
- Laskeutumissivujen unohtaminen. Kampanja- ja laskeutumissivut rakennetaan usein pääverkkosivuston ulkopuolella, ja ne voivat lähettää CAPI-tapahtumia ilman, että CMP latautuu lainkaan.
- Käytäntöjen päivittämättä jättäminen. Jos Meta-seuranta muuttuu, evästekäytäntö ja tietosuojaseloste on yleensä päivitettävä sen mukana.
Yhteenveto
Meta Conversions API voi parantaa mainonnan mittausta, mutta se ei poista suostumusvaatimuksia. Markkinoijien pitää käsitellä CAPI:a osana samaa seurantajärjestelmää kuin Meta Pixeliä: jos käyttäjät hylkäävät markkinointiseurannan, sekä selaimen tunnisteen että palvelinpuolen tapahtumavirran pitäisi kunnioittaa tätä valintaa.
Turvallisin lähestymistapa on yhdistää CAPI CMP:si logiikkaan, lähettää vain välttämättömät tapahtumatiedot, dokumentoida, mitä jaetaan, testata suostumusvirrat ja pitää käytännöt paikkansapitävinä. Parempien konversiotietojen ei pitäisi syntyä suostumuksen ohittamisesta, vaan siistimmästä ja läpinäkyvämmästä seuranta-asetuksesta.
Oliko tästä apua?Kiitos palautteesta.