GDPR
O que acontece se os cookies de terceiros mudarem sem você saber
Atualizações de terceiros podem interromper silenciosamente sua configuração de consentimento. Explore como alterações invisíveis nos cookies criam lacunas de conformidade e por que as verificações regulares são importantes.
O que acontece se os cookies de terceiros mudarem sem você saber
Introdução
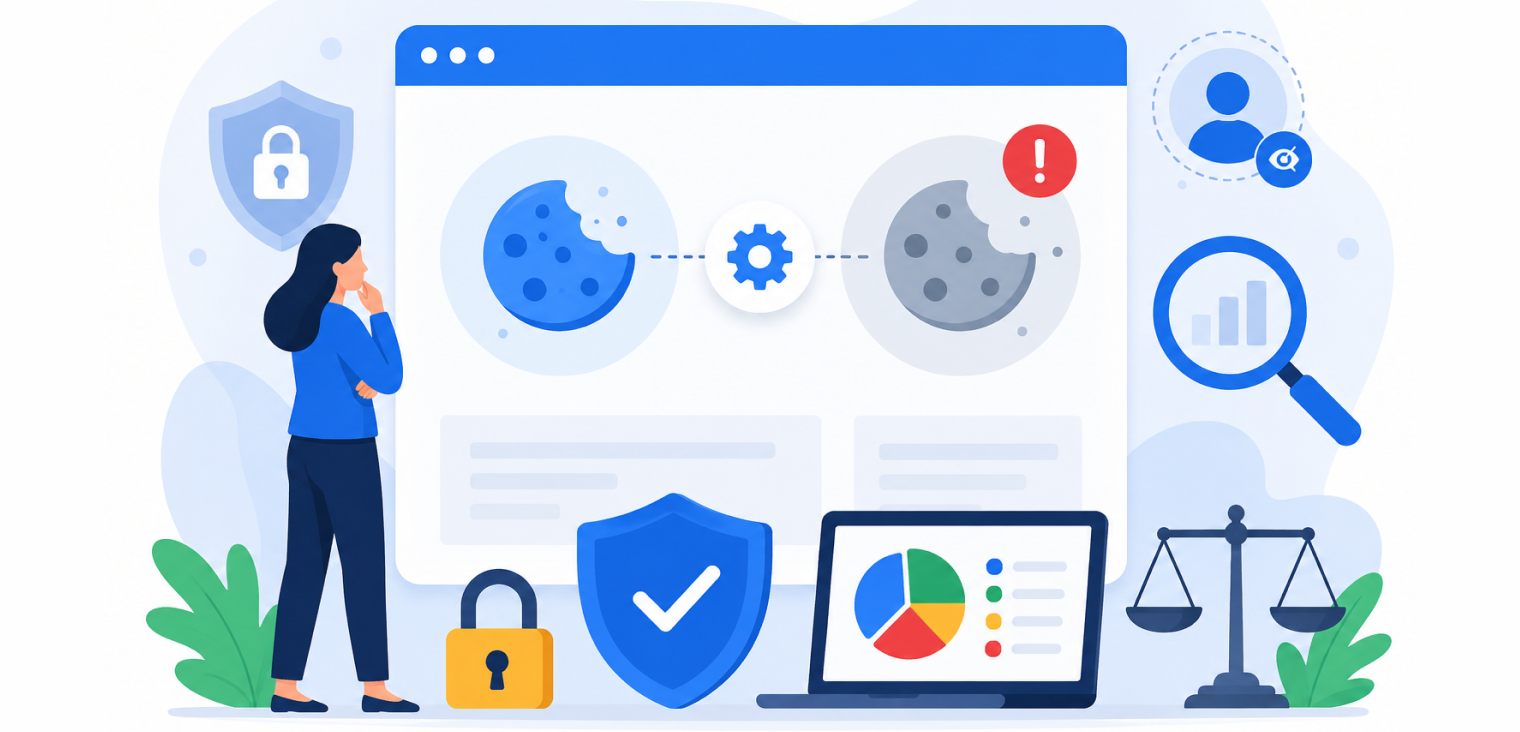
Os sites geralmente dependem de ferramentas de terceiros – análises, marketing, chat, plug-ins – e a maioria delas depende de cookies. Mas o que acontece quando estes cookies mudam de finalidade sem o seu conhecimento?
Este blog explica por que alterações não monitoradas de cookies de terceiros podem quebrar sua conformidade com o GDPR e como ficar à frente delas.
1. O problema com “mudanças silenciosas”
Fornecedores terceiros atualizam regularmente seus cookies:
- Mudança de nomes
- Mudança de finalidades (análise → marketing)
- Novos domínios aparecem
- Identificadores persistentes evoluem
Essas alterações geralmente acontecem sem notificação.
Se a sua política de cookies e a categorização de consentimento não refletirem essas atualizações, seu site deixará de estar em conformidade.
2. Por que as mudanças de finalidade são importantes
Em GDPR:
- O consentimento deve ser específico para o finalidade
- Os usuários devem saber por que os dados são coletados
Se um cookie inicialmente usado para análise começar a coletar dados de segmentação posteriormente, o consentimento original não será mais válido.
O consentimento não corresponde mais ao comportamento do cookie.
3. Cenários comuns de mudanças ocultas
Exemplos de como os cookies podem mudar sem que você saiba:
- Um fornecedor adiciona recursos de remarketing
- Um plug-in começa a rastrear o comportamento entre sites
- Um serviço atualiza seu SDK com novos identificadores
- Fontes em nuvem ou incorporações lançam novos cookies
Em todos os casos, o processamento real diverge do comportamento documentado.
4. Por que as auditorias manuais não são suficientes
Depender de listas manuais de cookies falha porque:
- Mudanças podem acontecer diariamente
- Os desenvolvedores podem não saber sobre as atualizações de back-end do fornecedor
- As políticas muitas vezes ficam obsoletas
- Os usuários podem ter dado consentimento para finalidades desatualizadas
As atualizações manuais simplesmente não conseguem acompanhar o ritmo.
5. Como os scanners de cookies evitam quebras de conformidade
Verificação regular e automatizada de cookies:
- Detecta novos cookies
- Sinaliza alterações nas finalidades dos cookies
- Corresponde o comportamento às categorias de consentimento
- Aciona CMP reconfiguração ou reconsentimento
Isso garante que seu catálogo de consentimento permaneça preciso e legal.
Conclusão final
Os cookies de terceiros podem mudar de finalidade sem aviso prévio, invalidando o consentimento anterior e arriscando violações GDPR. A verificação contínua e a categorização precisa são essenciais para manter a veracidade da rotulagem e permanecer pronto para auditoria.
Fontes
- Artigo 5 do GDPR – Limitação de Finalidade
- Diretrizes do EDPB 05/2020 sobre Consentimento
- CNIL Orientação: Regras e monitoramento de cookies
- ICO Cookies e tecnologias de rastreamento
Isso foi útil?Obrigado pelo retorno.