CMP
CMP Mitos eliminados, Parte 2: “GDPR não se aplica ao meu site”
GDPR aplica-se a qualquer site com usuários da UE ou do Reino Unido. Este artigo explica por que a localização não isenta você e como um CMP ajuda a garantir conformidade, controle de consentimento e prontidão global.
CMP Mitos eliminados, Parte 2: “GDPR não se aplica ao meu site”
“Não moro na UE, então GDPR não se aplica a mim.”
Se você já ouviu isso antes ou até mesmo disse isso, você não está sozinho. Muitas startups, plataformas SaaS e empresas internacionais assumem que as leis de proteção de dados, como o Regulamento Geral de Proteção de Dados (GDPR), são baseadas na localização e não no usuário.
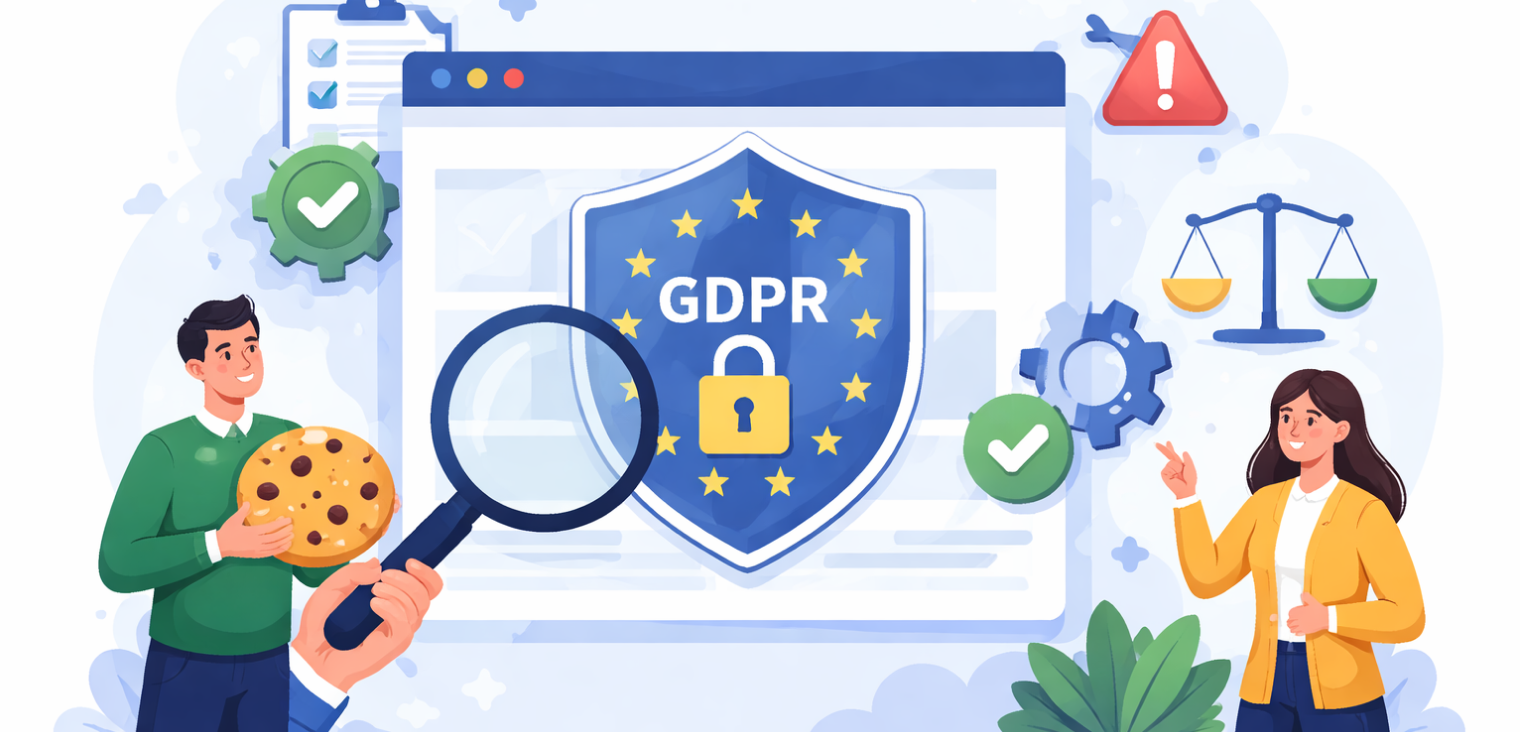
Mas aqui está a verdade: Se você tiver usuários na UE ou no Reino Unido, GDPR provavelmente se aplica a você, independentemente de onde sua empresa esteja sediada.
Vamos analisar por que esse mito persiste e o que ele realmente significa para sua estratégia de compliance.
O Mito: “Não estamos na UE, então GDPR não importa”
Essa suposição geralmente vem de:
- Startups sediadas nos EUA são lançadas globalmente
- Empresas asiáticas ou APAC direcionadas a usuários europeus
- Equipes de desenvolvimento em estágio inicial usando banners prontos para uso
- Empresas com foco em CCPA e negligenciando GDPR
A lógica parece sólida: Se eu não estiver na UE, as leis da UE não se aplicam.
Mas GDPR não se importa onde você está – ele se importa onde seus usuários estão.
A realidade: GDPR aplica-se com base na localização do usuário, não na localização da empresa
De acordo com o Artigo 3 do GDPR (âmbito territorial):
O Regulamento aplica-se a qualquer empresa que ofereça bens ou serviços, ou monitorize o comportamento de indivíduos na UE, independentemente de a empresa estar fisicamente localizada na UE.
Se você:
- Envie produtos para países da UE
- Aceite pagamentos em euros
- Traduza seu site para alemão, francês, etc.
- Use ferramentas analíticas baseadas na UE
- Rastreie visitantes com cookies
- Veicule anúncios ou remarketing para públicos da UE
Então sim, O GDPR se aplica a você.
O que você deve fazer em vez disso?
Se houver alguma chance de você ter usuários da UE/Reino Unido, proteja sua empresa:
Usando um GDPR-Compliant CMP Isso:
- Detecta a localização do usuário e mostra a experiência correta do banner
- Bloqueia o rastreamento até que o consentimento válido seja dado
- Armazena registros de consentimento com segurança para auditorias
- Suporta vários idiomas e geografias
- Permite que os usuários alterem ou retirem o consentimento facilmente
Atualizando suas divulgações legais:
- Adicione uma política de privacidade compatível com o GDPR
- Explique claramente quais dados são coletados, como e por quê
- Descreva os direitos do usuário no GDPR
“Mas e se eu simplesmente bloquear o tráfego na UE?”
Algumas empresas tentam bloquear geograficamente os usuários da UE para evitar a conformidade. Isso pode reduzir a exposição legal a curto prazo, mas:
- Isso limita seu potencial de crescimento
- Envia um sinal de confiança negativo
- É facilmente contornado por VPNs ou proxies
Uma abordagem melhor? Construa confiança e expanda com responsabilidade, respeitando as normas globais de privacidade.
Conclusão final
GDPR não é apenas para empresas da UE – é para qualquer pessoa com usuários da UE.
Ignorá-lo não fará com que o risco desapareça. Mas respeitá-la desde o primeiro dia pode desbloquear o crescimento internacional e, ao mesmo tempo, evitar dores de cabeça de conformidade.
Com o CMP certo, a conformidade com o GDPR torna-se gerenciável, automatizada e escalável, não importa onde você esteja no mundo.
Fontes
- Artigo 3 do GDPR – Âmbito territorial
- Comissão Europeia: Regras de proteção de dados para empresas de países terceiros
- Reino Unido GDPR Orientação - ICO
Isso foi útil?Obrigado pelo retorno.