GDPR
Por qué los “datos anónimos” podrían no serlo en GDPR
No todos los datos "anónimos" son verdaderamente anónimos. Descubra cuándo los identificadores siguen contando como datos personales y por qué esto es importante para el cumplimiento de GDPR.
Por qué los “datos anónimos” podrían no serlo en GDPR
Introducción
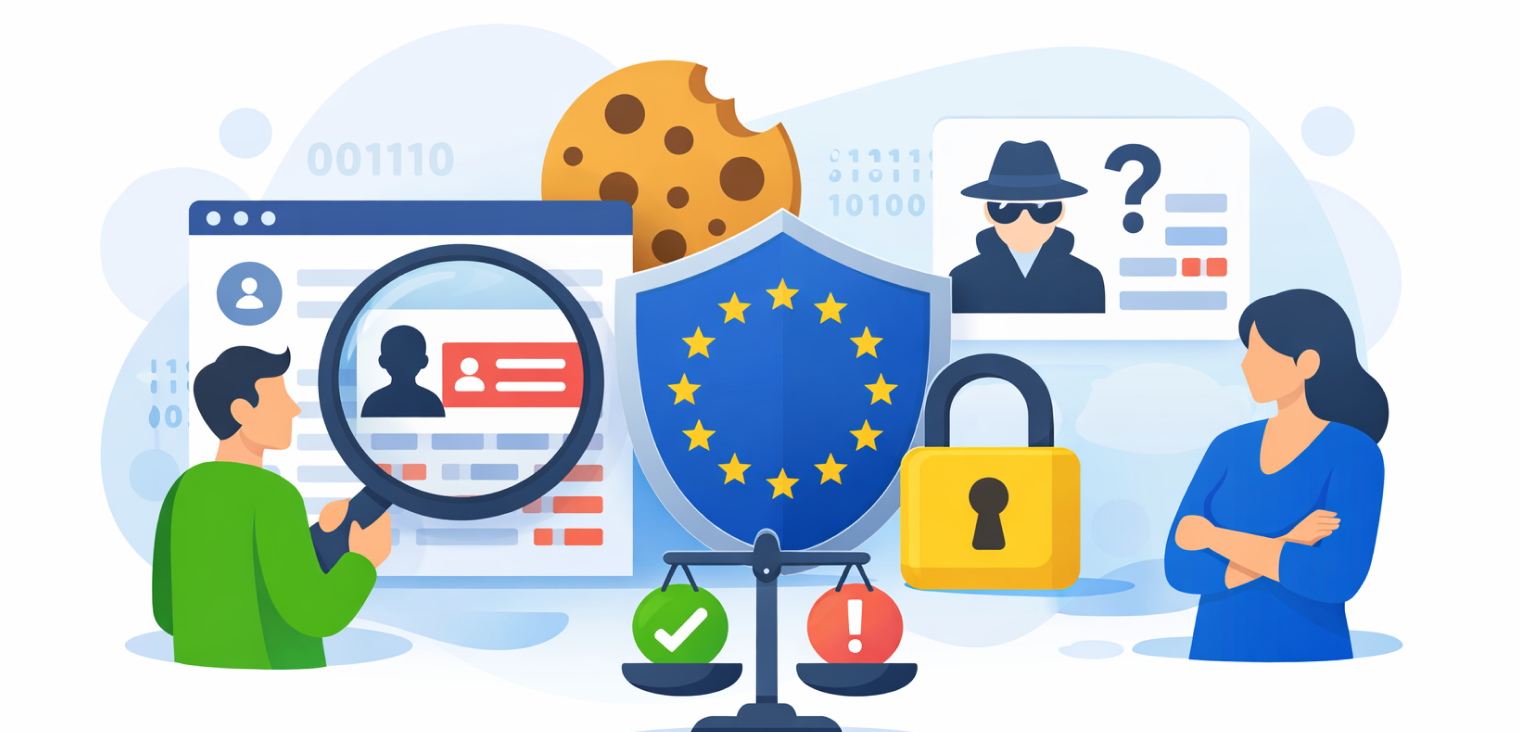
Muchas empresas dependen de datos "anónimos", pero GDPR tiene una definición estricta.
Y la mayoría de los datos no son verdaderamente anónimos.
1. Seudónimo ≠ Anónimo
Los datos no son anónimos si pueden ser:
-
Reidentificado
-
Vinculado
-
Conjunto
2. Ejemplos comunes que NO son anónimos
-
direcciones IP
-
ID de dispositivo
-
Identificadores de análisis
-
Correos electrónicos con hash
3. El riesgo de reidentificación importa
Si la reidentificación es razonablemente posible, se aplica GDPR.
4. Por qué esto afecta el consentimiento
Si los datos no son anónimos:
-
Puede ser necesario el consentimiento
-
La transparencia es obligatoria
-
Los usuarios tienen derechos
5. CookiePal ayuda a prevenir suposiciones falsas
CookiePal asegura:
-
Las cookies están categorizadas correctamente
-
El seguimiento no está mal etiquetado como anónimo
-
La transparencia sigue siendo precisa
Conclusión final
Si los datos pueden apuntar a una persona, se aplica GDPR. CookiePal ayuda a las empresas a evitar suposiciones peligrosas sobre el anonimato.
Fuentes y referencias
- GDPR Artículo 4(1) – Datos personales
- GDPR Considerando 26 – Datos anónimos
- ICO Orientación sobre la anonimización
¿Te ha resultado útil?Gracias por tu opinión.