Consent
Browser fingerprinting förklarat: därför är det fortfarande viktigt för integriteten
Fingerprinting kan känna igen en webbläsare utan att lagra en cookie, så din banner kanske inte täcker det. Lär dig hur det fungerar, när samtycke gäller och hur du granskar dina skript.
Browser fingerprinting förklarat: därför är det fortfarande viktigt för integriteten
De flesta webbplatsägare vet vad cookies är. Färre vet att en webbläsare ibland kan kännas igen utan att någon cookie sparas alls.
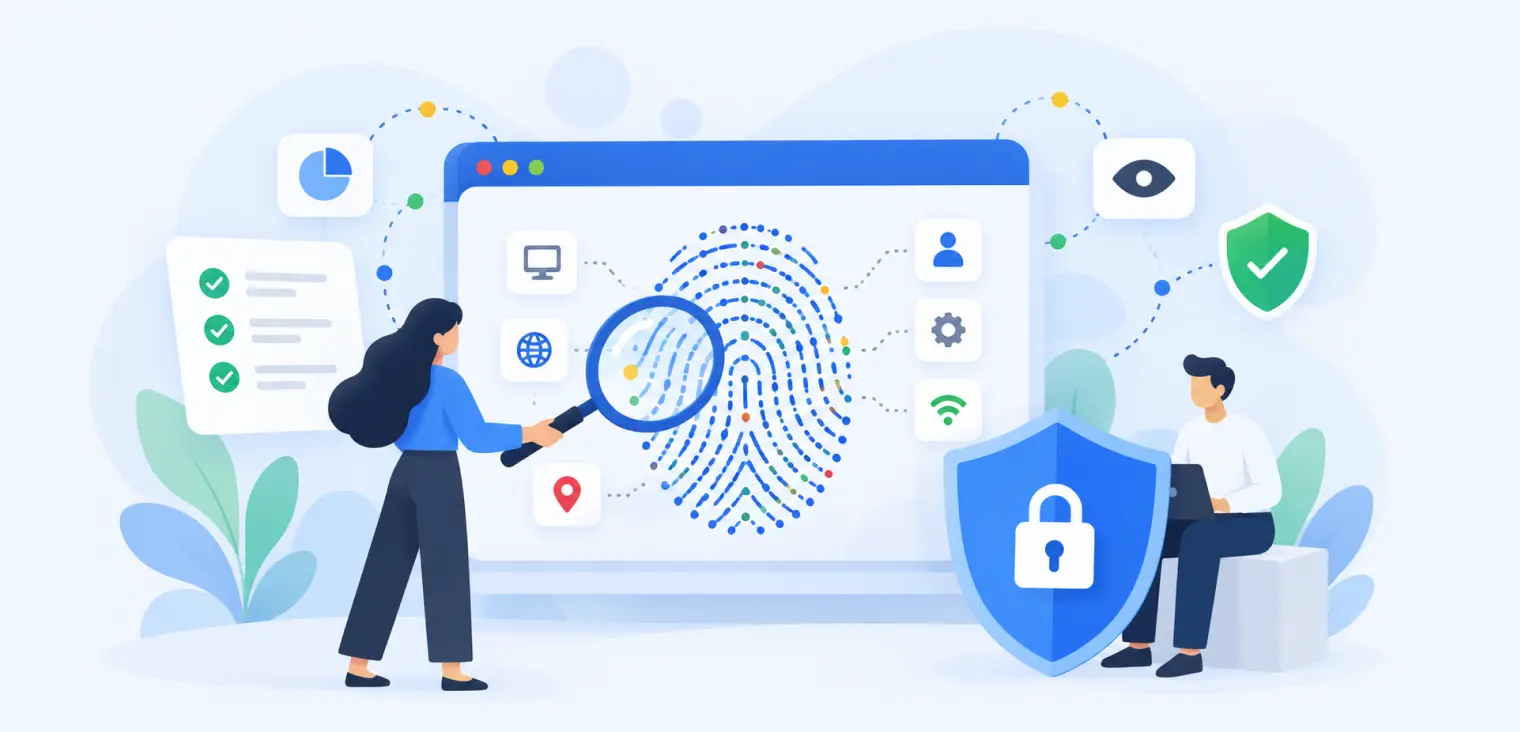
Det är tanken bakom browser fingerprinting (webbläsarfingeravtryck). I stället för att förlita sig på en enda identifierare som sparas i webbläsaren kan en webbplats eller ett tredjepartsskript samla in egenskaper hos besökarens webbläsare och enhet, kombinera dem och använda resultatet för att skilja just den webbläsaren från andra.
Fingerprinting har legitima användningsområden, bland annat bedrägeribekämpning och kontosäkerhet. Men tekniken kan också användas för spårning och profilering på sätt som är svåra för besökare att upptäcka eller styra över. För webbplatsägare väcker det en viktig fråga: om du har en cookiebanner, hanterar du då också spårning som inte använder cookies?
Den här guiden förklarar hur browser fingerprinting fungerar, varför det spelar roll för integriteten och vad företag bör granska innan de lägger till analys-, annons-, säkerhets- eller andra tredjepartsskript.
Vad är browser fingerprinting?
Browser fingerprinting är ett sätt att skilja en webbläsare från andra genom att kombinera information om dess konfiguration och beteende.
En enskild uppgift, till exempel besökarens föredragna språk, räcker sällan för att identifiera någon. Men språk i kombination med skärmstorlek, tidszon, webbläsarversion, grafikfunktioner, typsnitt och andra signaler kan ge ett mycket mer särpräglat mönster.
Tänk dig två personer som besöker samma webbplats. Båda använder samma webbläsare. Den ena har ett annat operativsystem, en annan skärmupplösning, en annan språkinställning och en annan uppsättning typsnitt. Ett fingerprinting-skript kan använda de skillnaderna för att skilja deras webbläsare åt, även om ingen av dem har godkänt någon annonscookie.
Ett fingeravtryck är inte nödvändigtvis en persons verkliga identitet, och det är inte alltid unikt eller stabilt. Webbläsare uppdateras, inställningar ändras, enheter kan se likadana ut och integritetsskydd kan störa fingerprinting. Ändå kan fingerprinting ibland hjälpa till att känna igen en återvändande webbläsare eller koppla ihop aktivitet över flera besök.
Mozilla Developer Networks förklaring av fingerprinting beskriver metoden som att kombinera särskiljande egenskaper hos webbläsaren och systemet för att identifiera en webbläsare.
Hur fungerar browser fingerprinting?
Vissa fingerprinting-tekniker använder information som är tillgänglig i vanliga webbläsarförfrågningar. Andra kör JavaScript för att samla in fler detaljer. Signalerna kan omfatta:
- Information om webbläsare och operativsystem.
- Skärmmått, pixeltäthet och bildskärmsinställningar.
- Föredraget språk och tidszon.
- Tillgängliga typsnitt och mediefunktioner.
- Egenskaper hos grafik- eller ljudbehandling.
- Webbläsarinställningar och funktioner som stöds.
- Nätverksinformation, potentiellt inklusive IP-adresser.
Ett skript kan kombinera flera signaler till en identifierare eller en poäng som uppskattar om två besök kommer från samma webbläsare. Processen kan pågå i bakgrunden medan besökaren läser en sida.
Två begrepp är värda att känna till. Passiv fingerprinting använder information som exponeras genom normal kommunikation, till exempel förfrågningshuvuden. Aktiv fingerprinting gör ytterligare kontroller, ofta via webbläsar-API:er, för att observera vissa egenskaper.
Vad är canvas- och WebGL-fingerprinting?
Canvas-fingerprinting ber webbläsaren rita något, till exempel text eller en form, och undersöker skillnader i det renderade resultatet. Grafikhårdvara, typsnitt, operativsystem och programvara kan påverka resultatet.
WebGL-fingerprinting undersöker egenskaper hos webbläsarens grafikfunktioner eller rendering. Ljudbaserade tekniker kan på liknande sätt söka efter skillnader i hur enheter bearbetar ljud.
Dessa metoder garanterar inte att en besökare identifieras unikt. Det som är problematiskt för integriteten är att små tekniska skillnader kan bli användbara spårningssignaler när de kombineras med andra.
Browser fingerprinting jämfört med cookies: vad är skillnaden?
Cookies och browser fingerprinting kan fylla överlappande syften, men de fungerar olika.
| | Cookies | Browser fingerprinting | |---|---|---| | Hur identifieringen fungerar | En webbplats sparar eller läser information kopplad till webbläsaren | Ett skript eller en tjänst kombinerar egenskaper hos webbläsare och enhet | | Krävs en cookie? | Ja, för cookiebaserad spårning | Nej | | Kan besökare radera en identifierare? | Cookies kan normalt rensas | Det finns kanske ingen enskild sparad identifierare att radera | | Kan den ändras över tid? | Ja, om cookies går ut eller rensas | Ja, när inställningar, programvara eller enheter ändras | | Typiska användningsområden | Inloggningar, inställningar, analys, annonsering | Säkerhet, bedrägeribekämpning, igenkänning, profilering |
Den största skillnaden är användarens kontroll. Folk är vana vid att rensa cookies eller avstå från marknadsföringscookies. Fingerprinting kan vara svårare att upptäcka eftersom det kanske inte skapar någon synlig post i webbläsarens lagring.
Det betyder inte att fingeravtryck är permanenta eller ofelbara. Det betyder att traditionella cookiekontroller inte nödvändigtvis fångar hela spårningsbilden.
Därför är browser fingerprinting ett integritetsproblem
Fingerprinting blir särskilt känsligt när det används för att följa någons aktivitet i stället för att leverera en tydligt förklarad tjänst.
En tredjepartstjänst skulle potentiellt kunna känna igen en webbläsare på flera webbplatser som använder dess teknik. En webbplats kan kombinera ett fingeravtryck med ett konto, ett köp, en formulärinlämning eller en annan identifierare. Med tiden kan sådana kopplingar avslöja surfintressen eller mönster.
Problemet är inte bara vad webbplatsen vet under ett enskilt besök. Det är om observationer kan kopplas ihop över sessioner, ändamål eller tjänster utan verklig transparens eller valmöjlighet.
Fingerprinting kan också ge en falsk känsla av anonymitet. En besökare kan radera cookies eller använda privat surfning och tro att hen inte kan kännas igen. De åtgärderna kan minska vissa former av spårning, men de förhindrar inte nödvändigtvis alla fingerprinting-tekniker.
För marknadsförare är principen enkel: en teknik blir inte integritetsvänlig bara för att den undviker cookies.
Är browser fingerprinting olagligt enligt GDPR?
Inte automatiskt. Den rättsliga bedömningen beror på tekniken, ändamålet, vilken information som nås och hur den används.
Inom EU kan ePrivacy-reglerna gälla när teknik lagrar information i, eller kommer åt information från, någons enhet. Europeiska dataskyddsstyrelsen (EDPB) har förtydligat dessa reglers tekniska tillämpningsområde i sina riktlinjer om artikel 5.3 i ePrivacy-direktivet.
I Storbritannien nämner Information Commissioner's Office (ICO) uttryckligen device fingerprinting i sin vägledning om lagrings- och åtkomsttekniker. ICO anger att de relevanta PECR-reglerna gäller när fingerprinting innebär att information lagras i, eller att lagrad information nås från, en enhet.
När den resulterande informationen är personuppgifter kan även skyldigheter enligt GDPR eller brittisk GDPR gälla. Ett fingeravtryck behöver inte innehålla någons namn för att väcka frågor om personuppgifter, om det kan särskilja eller kopplas till en identifierbar person.
För fingerprinting som inte är undantagen kan samtycke krävas innan den aktuella åtkomsten sker. Vissa strikt nödvändiga eller andra kvalificerade användningar kan omfattas av ett undantag, men det kräver en verklig bedömning utifrån ändamålet. Fingerprinting för annonsering och fingerprinting för säkerhet bör inte helt enkelt behandlas som likvärdiga.
Hur är det med bedrägeribekämpning och webbplatssäkerhet?
Alla användningar av fingerprinting syftar inte till att följa användare runt på internet.
En bank, en e-handelsbutik eller en kontoplattform kan analysera enhetsegenskaper för att upptäcka misstänkta inloggningar, automatiserat missbruk eller ovanlig betalningsaktivitet. I det sammanhanget kan fingerprinting bidra till att skydda kunderna och tjänsten.
Men att använda fingerprinting för säkerhet tar inte automatiskt bort alla integritetsskyldigheter. Företaget behöver fortfarande förstå vilken enhetsinformation som nås, om ett undantag gäller, hur uppgifterna behandlas, vem som tar emot dem och hur länge de sparas.
En viktig praktisk fråga är om säkerhetsleverantören återanvänder informationen för orelaterade ändamål. Teknik som införts för kontoskydd ska inte i det tysta bli ett verktyg för annonsprofilering.
Rätt tillvägagångssätt är att dokumentera användningsfallet i stället för att anta att varje fingerprinting-skript antingen är förbjudet eller ofarligt.
Kan cookiebanners stoppa fingerprinting?
Ett korrekt konfigurerat system för samtyckeshantering kan hjälpa till att kontrollera tredjepartsskript som använder fingerprinting. Men en cookiebanner ensam upptäcker eller blockerar inte automatiskt alla fingerprinting-tekniker.
Bannern är den del av processen som användaren ser. Bakom den måste webbplatsägare avgöra vilka skript som körs, vilken enhetsinformation de kommer åt, vad varje verktyg gör och när det får laddas.
CookiePals plattform för samtyckeshantering erbjuder samtyckesbanners, cookieskanning, kategorisering, automatisk cookieblockering och samtyckesloggar. Det är bra grunder för att hantera icke-nödvändiga spårningsskript. Fingerprinting kräver dock en bredare teknisk granskning: en traditionell cookieskanning kan inte bevisa att allt fingerprinting-beteende har upptäckts eller förhindrats.
Om din leverantör inom marknadsföring, analys eller säkerhet använder fingerprinting bör du granska leverantörens dokumentation och testa implementeringen i stället för att bara lita på hur bannern ser ut.
Hur kan webbplatsägare kontrollera om fingerprinting förekommer?
Börja med en inventering av de skript och tjänster som körs på din webbplats. Ta med huvudsidor, landningssidor för kampanjer, kassan, kontoområden och inbäddade verktyg.
En CookiePals efterlevnadsskanning av webbplatsen är ett bra första steg för att identifiera cookies och spårare. Utöka sedan granskningen bortom cookies:
- Lista dina leverantörer. Ta med verktyg för analys, annonsering, bedrägeribekämpning, chatbot, sessionsinspelning och personalisering.
- Läs deras dokumentation. Leta efter browser fingerprinting, enhetsidentifiering, canvas, WebGL, device intelligence och liknande termer.
- Kontrollera skriptens beteende. Använd webbläsarens utvecklarverktyg och, vid behov, specialiserad testning för att granska nätverksförfrågningar och åtkomst till webbläsar-API:er.
- Testa före samtycke. Ta reda på vilka skript som laddas innan besökarna har valt om de vill godkänna valfri spårning.
- Testa avslag och återkallande. Se till att spårning som inte är undantagen reagerar korrekt när samtycke nekas eller senare återkallas.
- Dokumentera varje ändamål. Anteckna om tekniken stöder säkerhet, analys, annonsering eller någon annan funktion, tillsammans med beslutet om samtycke eller undantag.
Teknisk testning kan vara komplex, och en del fingerprinting är svår att skilja från vanlig webbläsarfunktionalitet. Be utvecklaren eller leverantören om underlag när beteendet är oklart.
Gör din integritetsinformation mer korrekt
En cookiepolicy som bara listar cookienamn kan missa andra tekniker som webbplatsen använder. Besökare bör få information om relevanta spårningsmetoder på ett språk de förstår.
Till exempel kan ett företag som använder enhetssignaler för bedrägeribekämpning, i stället för att bara skriva ”vi använder cookies för att förbättra våra tjänster”, förklara att det kontrollerar vissa egenskaper hos webbläsaren och enheten för att upptäcka misstänkt aktivitet.
Om en leverantör använder dessa egenskaper för annonsering eller användarprofilering bör förklaringen spegla det andra ändamålet. Undvik vaga formuleringar som ”anonym teknik” när webbläsaraktivitet fortfarande kan kopplas ihop eller kännas igen.
CookiePals cookiepolicygenerator och generator för integritetspolicy kan hjälpa dig att strukturera informationen på webbplatsen. Granska den slutliga formuleringen mot de tekniker du faktiskt använder, inklusive spårning utan cookies, och låt den kontrolleras vid behov.
Därför spelar fingerprinting roll även efter tredjepartscookies
Webbläsarnas integritetsskydd utvecklas hela tiden. Vissa webbläsare begränsar spårning mellan webbplatser, minskar mängden identifierande information som exponeras eller inför skydd mot fingerprinting. W3C:s vägledning om fingerprinting förklarar varför till synes ofarliga webbläsarfunktioner kan skapa integritetsrisker när de kombineras.
Dessa skydd är värdefulla, men de gör inte webbplatsspårning till ett löst problem. Företag kan fortfarande använda skript, enhetssignaler, förstapartsidentifierare och serversidesystem på sätt som kräver integritetsgranskning.
För webbplatsägare är lärdomen inte att överge analys eller användbara säkerhetsverktyg. Det är att undersöka vad varje verktyg faktiskt gör i stället för att bedöma integriteten utifrån om ett bekant cookienamn dyker upp i webbläsaren.
Bygg en samtyckesprocess som ser bortom cookies
Den starkaste integritetslösningen börjar med insyn. Ta reda på vilka tekniker som körs på din webbplats, varför de körs, vilka leverantörer som får information och om användarna har ett verkligt val.
Använd en CookiePal-skanning för att börja granska cookies och spårare, och undersök sedan alla leverantörer som använder enhetsigenkänning eller fingerprinting. Koppla resultaten till din samtyckeskonfiguration, din integritetsinformation och din löpande granskning av skript.
Browser fingerprinting är fortfarande viktigt eftersom integritet handlar om vad webbplatser kan lära sig och koppla ihop om människor, inte bara om vad de sparar i en cookie. En väldesignad cookiebanner är användbar. Det är förståelsen för spårningen bakom den som gör integritetsarbetet trovärdigt.
Den här artikeln ger allmän information och utgör inte juridisk rådgivning. Kraven beror på tekniken, ändamålet, var användarna befinner sig och tillämplig lag.
Var det här till hjälp?Tack för att du berättade.